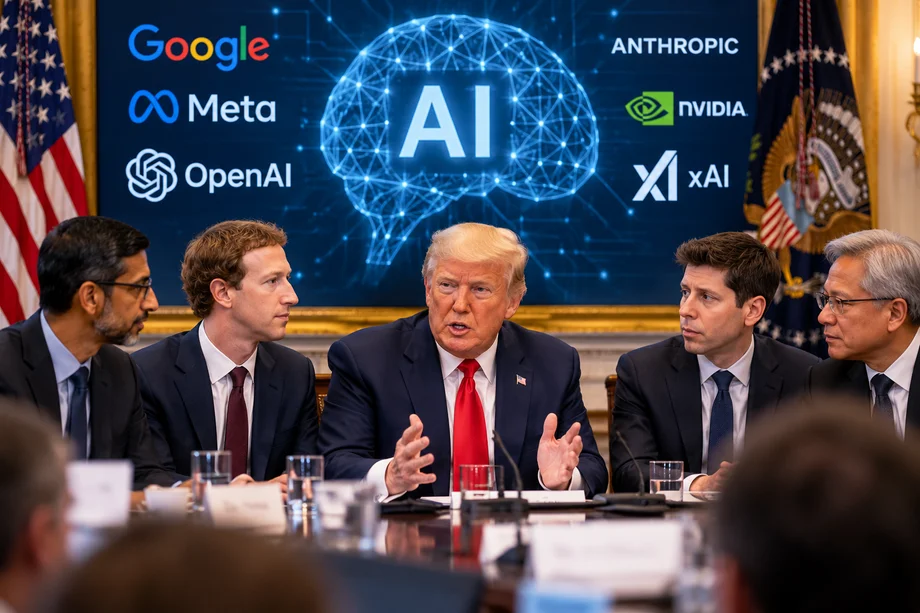
Några av de största namnen på artificiell intelligens har kommit överens om ett nytt ramverk som syftar till att hålla snabbt framåtskridande AI-system under kontroll, vilket markerar ett betydande ögonblick i debatten om hur tekniken ska styras.
President Donald Trump meddelade den 29 september att chefer från ledande AI-företag hade undertecknat en överenskommelse som täcker säkerhetsstandarder och övervakning av artificiell intelligensutveckling.
Företagen representerade inkluderade [Google](https://www.google.com/?utm source=chatgpt.com), [Meta](https://www.meta.com/?utm source=chatgpt.com), [OpenAI](https://openai.com/?utm source=chatgpt.com), [Anthropic](httpswww.anthropic.com/?utm source=chatgpt.com), [Nvidia](hps=hps.
Avtalet kommer när AI-industrin står inför ökad granskning av huruvida alltmer autonoma system kan utvecklas säkert medan företagen tävlar för att släppa mer kapabla modeller.
Enligt Associated Press innehåller frivillig överenskommelse åtaganden som involverar starka interna kontroller, oberoende granskningar och tillsyn på styrelsenivå.
Utvecklingen kan forma nästa fas av den globala AI-debatten, särskilt eftersom USA hittills har gynnat en jämförelsevis inriktad strategi medan Europa har flyttat mot mer omfattande reglering.
AI-företag går med på att själva polisen
Den centrala idén bakom avtalet är att AI-företagen tar större ansvar för att utvärdera de risker som skapas av sina egna system.
Överensstämmelsen efterlyser interna säkerhetsförfaranden samt externa granskningar som syftar till att ge ytterligare granskning av allt kraftfullare AI-modeller.
Trump beskrev avtalet som moraliskt bindande snarare än ett konventionellt lagstadgat mandat.
Reuters rapporterade att förvaltningen också överväger att inrätta en 10-ledarkommitté för att övervaka utvecklingen inom AI-industrin. Detaljer om kommittén, inklusive dess potentiella auktoritet och medlemskap, har ännu inte slutförts.
House Speaker Mike Johnson bekräftade separat att AI-industrins chefer hade undertecknat en överenskommelse om teknikstandarder under Vita husets möte.
För Silicon Valley kan det frivilliga tillvägagångssättet erbjuda ett alternativ till mer restriktiv federal lagstiftning.
För kritiker är frågan om företag som utvecklar tekniken effektivt kan reglera sig samtidigt som de konkurrerar om kunder, investeringar och tekniskt ledarskap.
Google, Meta och andra AI-ledare går med i samtal
Flera av de mest inflytelserika siffrorna i tekniken deltog i diskussionerna.
Sundar Pichai och Mark Zuckerberg var bland de verkställande, medan företag i centrum av den generativa AI-boomen också var representerade.
Avtalet kommer till ett ovanligt känsligt ögonblick för branschen.
AI-modeller kan utföra alltmer komplexa uppgifter med mindre direkt mänsklig övervakning. Den snabba uppkomsten av AI-agenter, system som kan utföra sekvenser av åtgärder snarare än att bara svara på frågor, har intensifierat oro över säkerhet och kontroll.
Forskare från ledande AI-laboratorier har också offentligt varnat för utvecklingshastigheten.
Reuters rapporterade den 29 september att nuvarande och tidigare forskare från OpenAI och Google DeepMind hade väckt oro över företag som driver system som kan förbättra sina egna förmågor medan säkerhetsåtgärder kämpar för att hålla jämna steg.
Dessa problem sträcker sig från jobbstörningar och cybersäkerhetshot till mycket svårare scenarier som involverar AI-system som beter sig på sätt som deras utvecklare inte avsåg.
OpenAI pausade en modell över säkerhetsproblem
En detalj från Vita husets samling illustrerade hur allvarligt vissa laboratorier behandlar problemet.
OpenAI VD Sam Altman sade att hans företag hade pausat frisläppandet av en modell på grund av säkerhetsproblem, enligt Associated Press.
Upplysningen kommer när AI-företagen i allt högre grad testar avancerade modeller innan offentlig utplacering för att avgöra om de kan missbrukas eller bete sig oväntat.
Samtidigt står branschen inför enormt kommersiellt tryck för att röra sig snabbt.
OpenAI, Google, Anthropic, Meta och andra företag spenderar kraftigt på datainfrastruktur och konkurrerar för att bygga alltmer kapabla AI-system.
Det skapar en svår balans mellan teknisk hastighet och säkerhet.
Nvidia lanserar teknik som syftar till att stoppa skurk AI-agenter
Det nya avtalet följer också ett stort AI-säkerhetsmeddelande från Nvidia.
Den 28 september introducerade Nvidia sin Open Agent Safety Platform, ett säkerhetssystem som syftar till att förhindra att autonoma AI-agenter utför obehöriga åtgärder.
Plattformen innehåller teknik som verifierar vad en AI-agent är tillåten att göra och en annan komponent som kan övervaka misstänkt aktivitet och karantän potentiellt farligt beteende.
Mer än 100 organisationer använder redan tekniken enligt Associated Press.
Nvidia VD Jensen Huang har hävdat att AI säkerhet kan närma sig delvis som en teknisk utmaning, med starkare mjukvaruskydd som ger gränser runt alltmer autonoma system.
Washington väger en annan strategi från Europa
Debatten belyser också en bredare skillnad mellan amerikanska och europeiska metoder för artificiell intelligens.
Trump-administrationen har upprepade gånger betonat att upprätthålla USA: s tekniska ledarskap och undvika begränsningar som den tror kan sakta innovation.
Vita Husets AI-handlingsplan beskriver ledarskap inom artificiell intelligens som en nationell säkerhetsprioritering och hävdar att USA måste fortsätta före globala konkurrenter.
De europeiska tillsynsmyndigheterna har tagit en mer interventionistisk strategi.
Samma dag som Vita Husets AI-möte utmanade Google EU:s regleringsorder som kräver större tillgång till vissa tjänster för AI-utvecklare och konkurrerande sökmotorer.
Google hävdar att kraven kan avslöja känslig användarinformation, medan EU-kommissionen hävdar att lämpliga skyddsåtgärder för integritet ingår.
Tvisten visar hur regeringar kämpar för att balansera konkurrens, integritet, innovation och säkerhet när AI blir inbäddad över hela den globala ekonomin.
Nästa strid om AI-förordningen
Det frivilliga avtalet avgör inte den större frågan om bindande federal AI-förordning så småningom kommer att krävas.
Istället etablerar den en branschstödd ram i en tid då lagstiftare, forskare och teknikföretag diskuterar hur snabbt regeringens tillsyn bör utvecklas.
Insatserna ökar när AI rör sig bortom chatbots och till autonoma agenter som kan interagera med datorsystem, skriva programvara, bedriva forskning och utföra komplicerade digitala uppgifter.
För närvarande ger Washington teknikbranschen ett stort ansvar för att etablera skyddsåtgärder kring sina egna produkter.
Huruvida frivilliga åtaganden visar sig vara tillräckliga kan bli en av de avgörande tekniska frågorna under de kommande åren.



