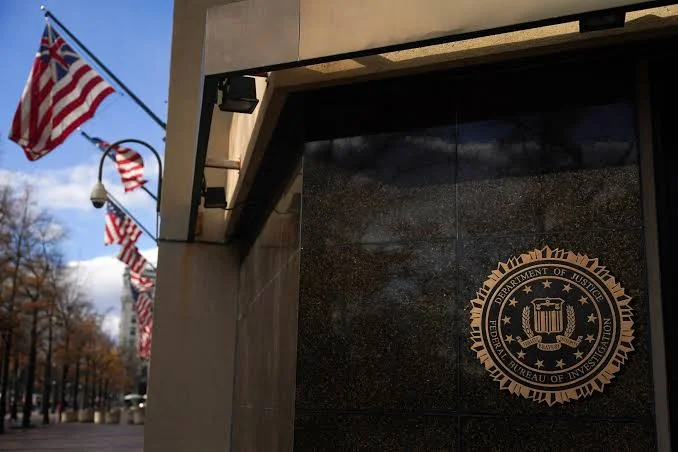
FBIは、数千人の局員に所属する機密情報を公開するサイバー攻撃をフォローし、アクセンチュア請負業者を削除しました。
ロイターは、契約者が保守を担当したシステムに重要なセキュリティパッチを実装できなかった後、違反が発生したことを報告しています。
ソースは、影響を受けるプラットフォームがOracleのPeopleSoftシステムであったことをロイターに語った。
ハックグループShinyHuntersは、FBI雇用システムへのアクセスを得るためにPeopleSoftを利用していたと述べました.
報告された情報には、高度に機密性の高い個人情報が含まれていました。, 運用セキュリティに関する重大な懸念を上げます。.
FBIは、さらなるリスクを削減し、その労働力を保護するためにステップを取ったと述べた。
事故は、サイバーセキュリティの最も永続的な問題の1つです。
組織は高度なセキュリティシステムに投資することができますが、利用可能なソフトウェアパッチがすぐにインストールされていない場合は、既知の脆弱性は危険なままにすることができます。
FBIは、侵害の完全な結果を評価するために継続しています。