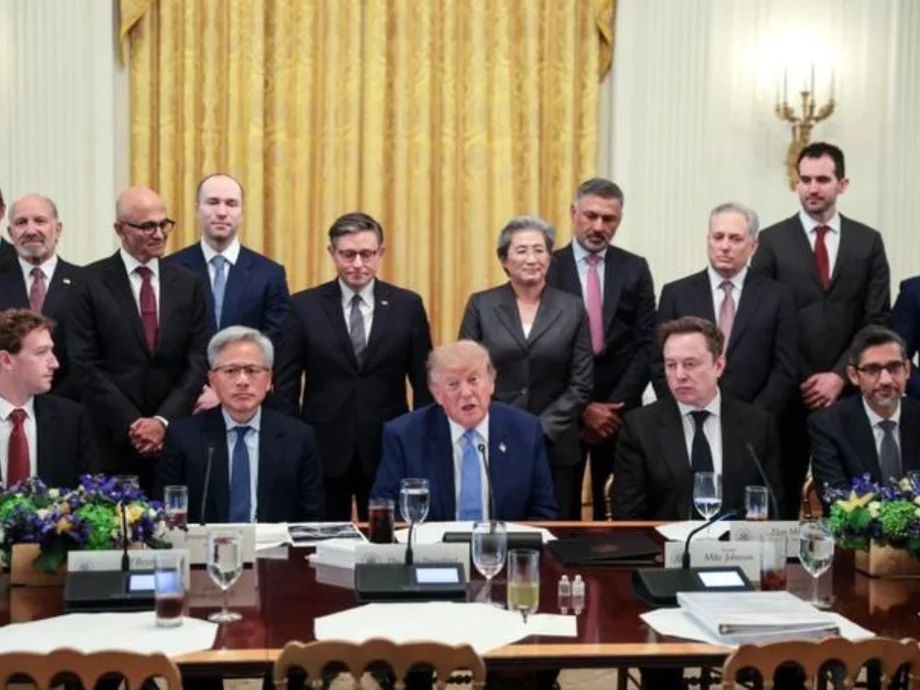
L'accordo, denominato Joint Commitment on Frontier Responsibilities, è stato annunciato il 29 settembre dopo un incontro della Casa Bianca che ha coinvolto il presidente Donald Trump e dirigenti della tecnologia leader.
Il documento è stato firmato dai dirigenti che rappresentano Google , Meta , OpenAI , Nvidia , Anthropic e X , secondo Reuters.
UOL Notícias +1
A differenza di un regolamento federale, l'accordo è volontario. L'amministrazione lo ha descritto come un impegno volto a stabilire garanzie più forti all'interno delle aziende che sviluppano modelli di intelligenza artificiale sempre più capaci.
Lo sviluppo arriva come governi, aziende tecnologiche e ricercatori continuano a discutere come avanzare rapidamente l'IA dovrebbe essere controllata senza prevenire l'innovazione.
Che cosa le aziende AI hanno accettato di fare
L'accordo stabilisce quattro ampi strati di controlli di sicurezza.
Si prevede che le aziende partecipanti mantengano sistemi interni che monitorano le capacità e il comportamento dei loro modelli AI sia durante l'allenamento che durante l'implementazione.
Tali controlli mirano a individuare potenziali rischi che comportano settori quali la sicurezza informatica, le minacce biologiche e le minacce chimiche.
L'accordo prevede misure di salvaguardia volte a impedire ai modelli AI di accedere o di interferire con i sistemi tecnici in modo indesiderato.
UOL Notícias
Si prevede inoltre che le aziende mantengano i team interni responsabili per verificare se i sistemi di monitoraggio e rilevamento siano operativi come previsto.
Un livello di supervisione separato verrebbe da fuori delle aziende stesse.
Le valutazioni indipendenti dell'IA fanno parte dell'accordo
Una delle disposizioni più significative richiede alle aziende partecipanti di lavorare con revisori esterni o valutatori.
Queste valutazioni indipendenti esaminerebbero se i sistemi di monitoraggio e controllo dell'AI delle aziende funzionino come previsto.
L'accordo chiede inoltre alle imprese di istituire comitati di consiglio indipendenti che ricevano informazioni sia da parte delle squadre interne che da parte degli elettori esterni.
UOL Notícias +1
Si prevede che le aziende partecipanti si incontreranno regolarmente per sviluppare standard e migliori pratiche per migliorare la sicurezza dei loro sistemi.
Il documento riconosce anche che alcune di queste misure potrebbero eventualmente diventare parte di leggi o regolamenti formali.
UOL Notícias
Per ora, tuttavia, gli impegni non sono norme federali giuridicamente vincolanti.
Perché l'accordo è importante
L'accordo arriva in un momento cruciale per l'industria dell'intelligenza artificiale.
I sistemi AI si stanno muovendo sempre più oltre rispondere alle domande e generare testo, immagini o codice informatico.
Le aziende stanno sviluppando agenti dell'IA in grado di eseguire sequenze più lunghe di azioni, utilizzando strumenti software e completando compiti con una supervisione umana meno diretta.
Tale espansione ha aumentato l'attenzione su come le aziende testano modelli potenti prima di rilasciarli.
Il nuovo accordo tenta di creare un quadro condiviso tra i principali sviluppatori AI, lasciando le singole aziende responsabili dell'attuazione di molti dei controlli.
Associated Press ha riferito che l'accordo include garanzie interne, recensioni esterne indipendenti e meccanismi di supervisione all'interno delle aziende partecipanti.
AP News
Le più grandi società AI erano a Washington
La riunione della Casa Bianca ha riunito molte delle figure più influenti della tecnologia globale.
I dirigenti presenti hanno incluso leader collegati a Meta, Nvidia, Anthropic, OpenAI, Google, Microsoft, Amazon e X, secondo i rapporti dell'evento.
AP News +1
La loro partecipazione illustra come la politica dell'AI stia diventando legata alle più grandi aziende tecnologiche degli Stati Uniti.
Le aziende coinvolte stanno investendo pesantemente in modelli AI, infrastrutture di calcolo, chip e data center.
Allo stesso tempo, i governi di tutto il mondo stanno cercando di determinare quali misure di salvaguardia dovrebbero applicare in quanto questi sistemi diventano più capaci.
America.gov lancia anche
L'accordo di sicurezza AI non è stato l'unico importante annuncio tecnologico da Washington.
La Casa Bianca ha anche lanciato America.gov, una nuova porta digitale destinata a dare agli americani un unico posto per accedere alle informazioni e ai servizi del governo federale.
Secondo la Casa Bianca, gli utenti possono comunicare con il servizio utilizzando la lingua ordinaria e ricevere risposte senza dover navigare numerosi singoli siti web di agenzia federale.
La Casa Bianca
L'amministrazione dice che la piattaforma è progettata alla fine per consentire alle persone di completare determinate transazioni governative direttamente quando sono disponibili autorizzazioni e infrastrutture tecniche.
La Casa Bianca afferma inoltre che le protezioni sulla privacy sono destinate ad essere incorporate nel servizio.
La Casa Bianca
Il lancio rappresenta un altro esempio di AI generativo che va dalle applicazioni sperimentali ai servizi pubblici utilizzati dai cittadini ordinari.
La regolamentazione dell'AI rimane un dibattito importante
La natura volontaria dell'accordo è probabilmente una parte importante del dibattito più ampio sul regolamento AI.
I sostenitori dell'industria hanno condotto gli standard sostengono che l'intelligenza artificiale sta sviluppando così rapidamente che la regolazione rigida potrebbe lottare per mantenere il passo con i progressi tecnologici.
I critici dei sistemi volontari sostengono che le aziende che sviluppano modelli AI potenti dovrebbero affrontare standard esterni esecutivi piuttosto che affidarsi principalmente ai controlli interni.
Il nuovo accordo include la valutazione indipendente, ma le aziende conservano una sostanziale responsabilità nell'attuazione dei propri sistemi di sicurezza.
L'accordo stesso lascia aperta la possibilità che i suoi principi possano eventualmente essere incorporati nella legislazione o nel regolamento formale.
UOL Notícias
Ciò significa che l'annuncio del 29 settembre può rappresentare un quadro iniziale piuttosto che la forma finale della supervisione dell'AI americana.
L'Europa sta attraversando un percorso diverso
Gli Stati Uniti non stanno sviluppando la politica dell'AI in isolamento.
L'Europa ha perseguito un approccio più regolamentare attraverso le norme di intelligenza artificiale dell'Unione europea e una legislazione digitale più ampia.
Il contrasto ha creato un'importante questione politica internazionale: se l'intelligenza artificiale avanzata dovrebbe essere regolata principalmente attraverso la legislazione, gli impegni del settore, l'auditing indipendente, o una qualche combinazione di tutti e tre.
Le aziende tecnologiche operanti a livello globale potrebbero in definitiva dover rispettare diversi sistemi normativi a seconda di dove vengono offerti i loro prodotti.
Questo rende le decisioni a Washington e Bruxelles particolarmente importanti per le aziende che sviluppano modelli utilizzati da centinaia di milioni di persone.
Le preoccupazioni di sicurezza dell'AI stanno crescendo con la capacità
L'accordo arriva anche come diverse aziende leader AI discutere pubblicamente i rischi associati a sistemi sempre più capaci.
Gli sviluppatori sono modelli di test per il comportamento che coinvolge la sicurezza informatica, il processo decisionale autonomo, le informazioni biologiche e la capacità di operare strumenti software esterni.
Queste capacità possono creare applicazioni utili, ma sollevano anche domande su ciò che accade quando i sistemi si comportano in modo diverso da ciò che gli sviluppatori intendevano.
Il nuovo accordo tenta di affrontare tale problema richiedendo più strati di monitoraggio piuttosto che affidarsi a un unico processo di sicurezza interna.
La valutazione esterna potrebbe diventare particolarmente importante in quanto le aziende rilasciano agenti AI sempre più autonomi.
Cosa succederà
La questione immediata è come le imprese partecipanti tradurranno l'accordo in garanzie operative.
Il documento stabilisce i principi, ma l'efficacia di tali principi dipenderà dall'attuazione, compreso il modo in cui vengono selezionati i valutatori indipendenti, quali standard si applicano e come le aziende rispondono quando vengono scoperti i rischi.
Un'altra questione è la trasparenza.
Il pubblico può sempre più aspettarsi che le aziende spieghino come i modelli avanzati sono stati valutati prima del rilascio e quali garanzie operano dopo l'implementazione.
Per ora, l'accordo rappresenta un importante impegno coordinato che coinvolge diverse aziende che costruiscono i sistemi di intelligenza artificiale più avanzati al mondo.
Se queste garanzie volontarie diventano regole obbligatorie dipenderanno dalle decisioni future da parte dei legislatori, dei regolatori e delle imprese stesse.
Ciò che è già chiaro è che la sicurezza dell'AI si è spostata da un dibattito tecnologico specializzato in una questione centrale per i governi, le imprese e centinaia di milioni di persone che utilizzano l'intelligenza artificiale ogni giorno.



