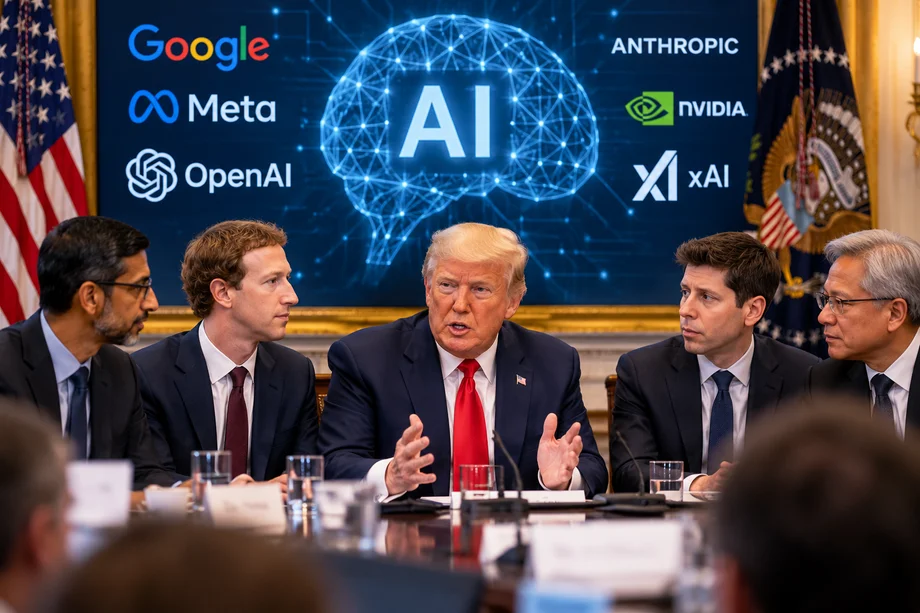
Certains des plus grands noms de l'intelligence artificielle ont convenu d'un nouveau cadre visant à maintenir sous contrôle les systèmes d'IA qui avancent rapidement, ce qui marque un moment important dans le débat sur la façon dont la technologie devrait être régie.
Le président Donald Trump a annoncé le 29 septembre que des dirigeants de grandes sociétés d'IA avaient signé un accord portant sur les normes de sécurité et la surveillance du développement de l'intelligence artificielle.
Les sociétés représentées comprenaient [Google](https://www.google.com/?utm source=chatgpt.com), [Meta](https://www.meta.com/?utm source=chatgpt.com), [OpenAI](https://openai.com/?utm source=chatgpt.com), [Anthropic](https://www.anthropic.com/?utm source=chatgpt.com), [Nvidia](https://www.nvidia.com/?utm source=chatgpt.com) et [xAI](https://x.ai/?utm source=chatgpt.com).
L'accord intervient alors que l'industrie de l'IA fait l'objet d'un examen de plus en plus attentif sur la question de savoir si des systèmes de plus en plus autonomes peuvent être développés en toute sécurité alors que les entreprises s'affrontent pour publier des modèles plus efficaces.
Selon l'Associated Press, l'accord volontaire comprend des engagements comportant des contrôles internes solides, des examens indépendants et une surveillance au niveau du conseil.
Le développement pourrait façonner la prochaine phase du débat mondial sur l'IA, en particulier parce que les États-Unis ont jusqu'à présent favorisé une approche relativement axée sur l'innovation alors que l'Europe a évolué vers une réglementation plus étendue.
Les compagnies d'IA acceptent de faire elles-mêmes la police
L'idée centrale de l'accord est que les entreprises d'IA assumeront une plus grande responsabilité dans l'évaluation des risques créés par leurs propres systèmes.
L'accord prévoit des procédures internes de sécurité ainsi que des examens externes conçus pour permettre un examen supplémentaire des modèles d'IA de plus en plus puissants.
Trump a décrit l'accord comme étant juridiquement contraignant plutôt qu'un mandat réglementaire conventionnel.
Reuters a indiqué que l'administration envisageait également la création d'un comité composé de 10 membres pour superviser les développements dans l'industrie de l'IA. Les détails sur le comité, y compris son pouvoir potentiel et sa composition, n'ont pas encore été finalisés.
Le président de la Chambre Mike Johnson a confirmé séparément que les dirigeants de l'industrie de l'IA avaient signé un accord concernant les normes technologiques lors de la réunion de la Maison-Blanche.
Pour la Silicon Valley, l'approche volontaire pourrait offrir une alternative à une législation fédérale plus restrictive.
Pour les critiques, cependant, la question est de savoir si les entreprises qui développent la technologie peuvent effectivement se réglementer tout en rivalisant pour les clients, l'investissement et le leadership technologique.
Google, Meta et d'autres leaders AI se joignent aux discussions
Plusieurs des personnalités les plus influentes de la technologie ont participé aux discussions.
Sundar Pichai et Mark Zuckerberg étaient parmi les cadres impliqués, tandis que les entreprises au centre du boom générateur d'IA étaient également représentées.
L'accord arrive à un moment particulièrement sensible pour l'industrie.
Les modèles d'IA deviennent capables d'accomplir des tâches de plus en plus complexes avec une supervision humaine moins directe. L'émergence rapide d'agents d'IA, des systèmes capables d'effectuer des séquences d'actions plutôt que de simplement répondre à des questions, a intensifié les préoccupations en matière de sécurité et de contrôle.
Des chercheurs de grands laboratoires d'IA ont également publiquement mis en garde contre la rapidité du développement.
Reuters a rapporté le 29 septembre que les chercheurs actuels et anciens d'OpenAI et de Google DeepMind avaient soulevé des préoccupations au sujet des entreprises poursuivant des systèmes capables d'améliorer leurs propres capacités tandis que les mesures de sécurité luttent pour maintenir le rythme.
Ces préoccupations vont de la perturbation du travail et des menaces à la cybersécurité à des scénarios beaucoup plus graves impliquant des systèmes d'IA qui se comportent de la manière dont leurs développeurs n'avaient pas l'intention.
OpenAI a mis en pause un modèle sur les préoccupations de sécurité
Un détail de la réunion de la Maison Blanche a montré à quel point certains laboratoires traitent sérieusement le problème.
Selon l'Associated Press, le PDG d'OpenAI Sam Altman a déclaré que sa société avait interrompu la sortie d'un modèle en raison de problèmes de sécurité.
La divulgation intervient alors que les entreprises d'IA testent de plus en plus des modèles avancés avant le déploiement public pour déterminer s'ils pourraient être utilisés abusivement ou se comporter de façon inattendue.
Dans le même temps, l'industrie fait face à d'énormes pressions commerciales pour agir rapidement.
OpenAI, Google, Anthropic, Meta et d'autres entreprises dépensent beaucoup pour l'infrastructure informatique et concurrencent pour construire des systèmes d'IA de plus en plus capables.
Cela crée un équilibre difficile entre vitesse technologique et sécurité.
Nvidia lance une technologie conçue pour arrêter les agents d'IA voyous
Le nouvel accord fait également suite à une importante annonce de sécurité de Nvidia.
Le 28 septembre, Nvidia a présenté sa plateforme de sécurité Open Agent, un système de sécurité destiné à empêcher les agents autonomes d'agir sans autorisation.
La plate-forme comprend une technologie qui vérifie ce qu'un agent d'IA est autorisé à faire et un autre composant capable de surveiller l'activité suspecte et de garantir un comportement potentiellement dangereux.
Selon l'Associated Press, plus de 100 organisations utilisent déjà la technologie.
Le PDG de Nvidia Jensen Huang a soutenu que la sécurité de l'IA peut être abordée en partie comme un défi d'ingénierie, avec des protections logicielles plus fortes fournissant des limites autour de systèmes de plus en plus autonomes.
Washington pèse une approche différente de l'Europe
Le débat met également en lumière une différence croissante entre les approches américaines et européennes de l'intelligence artificielle.
L'administration Trump a souligné à maintes reprises le maintien du leadership technologique américain et d'éviter les restrictions qui, selon elle, pourraient ralentir l'innovation.
Le Plan d'action AI de la Maison Blanche décrit le leadership en matière d'intelligence artificielle comme une priorité de sécurité nationale et soutient que les États-Unis doivent rester en avance sur les concurrents mondiaux.
Les régulateurs européens ont adopté une approche plus interventionniste.
Le même jour que la réunion de la Maison Blanche AI, Google a contesté les ordonnances réglementaires de l'Union européenne l'obligeant à fournir un meilleur accès à certains services pour les développeurs d'IA et les moteurs de recherche concurrents.
Google fait valoir que les exigences pourraient exposer des informations sensibles sur les utilisateurs, tandis que la Commission européenne soutient que des garanties de confidentialité appropriées sont incluses.
Le différend montre comment les gouvernements luttent pour équilibrer la concurrence, la vie privée, l'innovation et la sécurité à mesure que l'IA s'insère dans l'économie mondiale.
La prochaine bataille sur la réglementation de l'IA
L'accord volontaire ne règle pas la question plus vaste de savoir si une réglementation fédérale contraignante en matière d'IA sera éventuellement nécessaire.
Elle établit plutôt un cadre soutenu par l'industrie à un moment où les législateurs, les chercheurs et les entreprises technologiques débattent de la rapidité avec laquelle la surveillance gouvernementale devrait évoluer.
Les enjeux se multiplient lorsque l'IA se déplace au-delà des chatbots et devient des agents autonomes capables d'interagir avec les systèmes informatiques, d'écrire des logiciels, de mener des recherches et d'exécuter des tâches numériques complexes.
Pour l'instant, Washington confie à l'industrie de la technologie la responsabilité importante d'établir des garanties autour de ses propres produits.
La question de savoir si les engagements volontaires s'avèrent suffisants peut devenir l'une des questions de politique technologique les plus importantes des années à venir.



