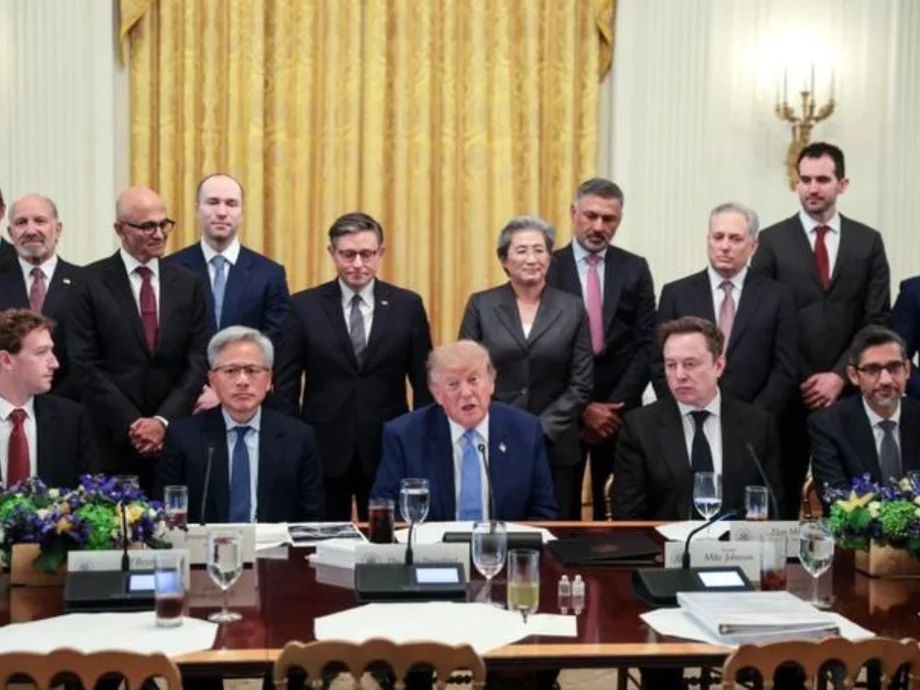
El acuerdo, denominado Compromiso Conjunto sobre Responsabilidades Fronterizas, fue anunciado el 29 de septiembre tras una reunión de la Casa Blanca con el presidente Donald Trump y ejecutivos de tecnología líderes.
El documento fue firmado por ejecutivos que representan a Google , Meta , OpenAI , Nvidia , Anthropic y X , según Reuters.
UOL Notícias +1
A diferencia de una regulación federal, el acuerdo es voluntario. La administración lo describió como un compromiso destinado a establecer salvaguardias más fuertes dentro de las empresas que desarrollan modelos de inteligencia artificial cada vez más capaces.
El desarrollo viene a medida que los gobiernos, las empresas tecnológicas e investigadores continúan debatiendo lo rápido que debe controlarse la IA sin prevenir la innovación.
Lo que las compañías de AI acordaron hacer
El acuerdo establece cuatro amplias capas de controles de seguridad.
Se espera que las empresas participantes mantengan sistemas internos que monitoricen las capacidades y el comportamiento de sus modelos de IA durante el entrenamiento y el despliegue.
Esos controles tienen por objeto determinar posibles riesgos que entrañan esferas como la ciberseguridad, las amenazas biológicas y las amenazas químicas.
En el acuerdo se piden específicamente salvaguardias destinadas a evitar que los modelos de IA accedan o interfieren con los sistemas técnicos de manera no deseada.
UOL Notícias
También se espera que las empresas mantengan equipos internos responsables de comprobar si los sistemas de vigilancia y detección funcionan según lo previsto.
Un nivel separado de supervisión provendría de fuera de las propias empresas.
Las evaluaciones independientes de la IA forman parte del acuerdo
Una de las disposiciones más importantes exige que las empresas participantes trabajen con auditores externos o evaluadores.
Estas evaluaciones independientes examinarían si los sistemas de monitoreo y control de IA de las empresas funcionan según lo previsto.
El acuerdo también pide a las empresas que establezcan comités de juntas independientes que reciban información de equipos internos y evaluadores externos.
UOL Notícias +1
Se espera que las empresas participantes se reúnan periódicamente para desarrollar normas y mejores prácticas para mejorar la seguridad de sus sistemas.
El documento también reconoce que algunas de estas medidas podrían llegar a formar parte de leyes o reglamentos oficiales.
UOL Notícias
Por ahora, sin embargo, los compromisos no son normas federales jurídicamente vinculantes.
Por qué el acuerdo importa
El acuerdo llega a un momento crucial para la industria de inteligencia artificial.
Los sistemas de IA están más allá de responder preguntas y generar texto, imágenes o código informático.
Las empresas están desarrollando agentes de IA capaces de realizar secuencias más largas de acciones, utilizando herramientas de software y completando tareas con menor supervisión humana directa.
Esa expansión ha aumentado la atención sobre cómo las empresas prueban modelos poderosos antes de liberarlos.
El nuevo acuerdo intenta crear un marco compartido entre los principales desarrolladores de IA, dejando a las empresas individuales responsables de implementar muchos de los controles.
Associated Press informó que el acuerdo incluye salvaguardias internas, exámenes externos independientes y mecanismos de supervisión dentro de las empresas participantes.
AP Noticias
Las mayores compañías de AI estaban en Washington
La reunión de la Casa Blanca reunió a muchas de las figuras más influyentes de la tecnología mundial.
Los ejecutivos que asistieron incluyeron líderes conectados a Meta, Nvidia, Antrópico, OpenAI, Google, Microsoft, Amazon y X, según informes del evento.
AP News +1
Su participación ilustra la estrecha relación de la política de AI con las mayores empresas tecnológicas de los Estados Unidos.
Las empresas involucradas están invirtiendo fuertemente en modelos AI, infraestructura informática, chips y centros de datos.
Al mismo tiempo, los gobiernos de todo el mundo están tratando de determinar qué salvaguardias deben aplicarse a medida que estos sistemas sean más capaces.
America.gov también lanza
El acuerdo de seguridad de AI no fue el único gran anuncio tecnológico de Washington.
La Casa Blanca también lanzó America.gov, un nuevo portal digital destinado a dar a los estadounidenses un solo lugar para acceder a la información y los servicios del gobierno federal.
Según la Casa Blanca, los usuarios pueden comunicarse con el servicio usando el lenguaje ordinario y recibir respuestas sin tener que navegar por numerosos sitios web de agencias federales individuales.
La Casa Blanca
La administración dice que la plataforma está diseñada eventualmente para permitir a las personas completar ciertas transacciones gubernamentales directamente cuando se dispone de autorización e infraestructura técnica.
La Casa Blanca también dice que las protecciones de privacidad están destinadas a ser incorporadas al servicio.
La Casa Blanca
El lanzamiento representa otro ejemplo de IA generativa que pasa de aplicaciones experimentales a servicios públicos utilizados por ciudadanos comunes.
La reglamentación de la AI sigue siendo un debate importante
Es probable que el carácter voluntario del acuerdo siga siendo una parte importante del debate más amplio sobre la reglamentación de las actividades conjuntas.
Los partidarios de las normas lideradas por la industria argumentan que la inteligencia artificial se está desarrollando tan rápidamente que la regulación rígida podría luchar para mantener el ritmo con los avances tecnológicos.
Los críticos de los sistemas voluntarios sostienen que las empresas que elaboran modelos poderosos de IA deben enfrentar normas externas ejecutables en lugar de depender principalmente de controles internos.
El nuevo acuerdo incluye una evaluación independiente, pero las empresas mantienen una responsabilidad sustancial para aplicar sus propios sistemas de seguridad.
El propio acuerdo deja abierta la posibilidad de que sus principios puedan eventualmente incorporarse a la legislación o a la reglamentación formal.
UOL Notícias
Esto significa que el anuncio del 29 de septiembre puede representar un marco temprano en lugar de la forma final de la supervisión de la AI estadounidense.
Europa está tomando un camino diferente
Los Estados Unidos no están elaborando una política de inteligencia artificial aislada.
Europa ha seguido un enfoque más regulatorio a través de las normas de inteligencia artificial de la Unión Europea y la legislación digital más amplia.
El contraste ha creado una importante cuestión de política internacional: si la IA avanzada debe regirse principalmente por la legislación, los compromisos de la industria, la auditoría independiente o alguna combinación de los tres.
Las empresas tecnológicas que operan a nivel mundial pueden tener que cumplir con diferentes sistemas regulatorios dependiendo de dónde se ofrezcan sus productos.
Esto hace que las decisiones en Washington y Bruselas sean particularmente importantes para las empresas que desarrollan modelos utilizados por cientos de millones de personas.
Las preocupaciones de seguridad de las IA están creciendo con capacidad
El acuerdo también llega a medida que varias compañías líderes de AI debaten públicamente los riesgos asociados con sistemas cada vez más capaces.
Los desarrolladores son modelos de pruebas de comportamiento que implican ciberseguridad, toma de decisiones autónomas, información biológica y la capacidad de operar herramientas de software externas.
Estas capacidades pueden crear aplicaciones útiles, pero también plantean preguntas sobre lo que sucede cuando los sistemas se comportan de manera diferente a lo que los desarrolladores pretendían.
El nuevo acuerdo intenta abordar esa cuestión requiriendo múltiples capas de vigilancia en lugar de depender de un único proceso de seguridad interna.
La evaluación externa podría ser particularmente importante a medida que las empresas liberan agentes de IA cada vez más autónomos.
¿Qué pasa después?
La pregunta inmediata es cómo las empresas participantes traducirán el acuerdo en salvaguardias operacionales.
El documento establece principios, pero la eficacia de esos principios dependerá de la aplicación, incluyendo cómo se seleccionan evaluadores independientes, qué normas aplican y cómo responden las empresas cuando se descubren riesgos.
Otra cuestión es la transparencia.
El público puede esperar cada vez más que las empresas expliquen cómo se evaluaron los modelos avanzados antes de la liberación y qué salvaguardias funcionan después del despliegue.
Por ahora, el acuerdo representa un compromiso coordinado significativo con varias de las empresas que construyen los sistemas de inteligencia artificial más avanzados del mundo.
Si esas salvaguardias voluntarias eventualmente se convierten en normas obligatorias dependerán de futuras decisiones de los legisladores, reguladores y las propias empresas.
Lo que ya está claro es que la seguridad de AI ha pasado de un debate tecnológico especializado a una cuestión central para los gobiernos, las empresas y cientos de millones de personas usando inteligencia artificial cada día.



