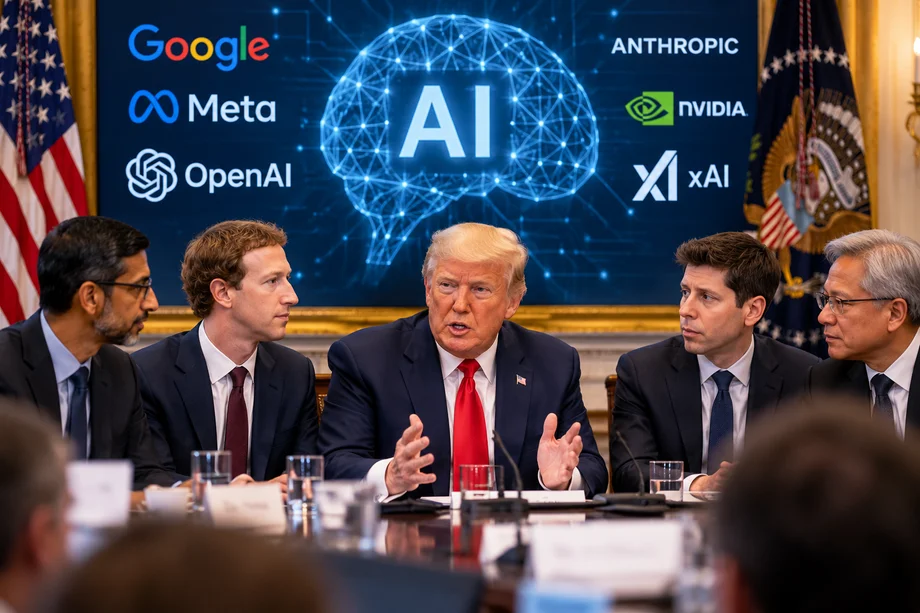
Nogle af de største navne i kunstig intelligens er blevet enige om en ny ramme, der har til formål at holde hurtigt fremrykkede AI-systemer under kontrol, hvilket markerer et vigtigt øjeblik i debatten om, hvordan teknologien skal styres.
Præsident Donald Trump meddelte den 29. september, at ledere fra førende AI-virksomheder havde underskrevet en aftale, der dækker sikkerhedsstandarder og tilsyn med kunstig intelligens udvikling.
De selskaber, der er repræsenteret, omfattede [Google] (https: / / www.google.com /? utm _ source = chatgpt.com), [Meta] (https: / / www.met.com /? utm _ source = chatgpt.com), [OpenAI] (https: / / openai.com /? utm _ source = chatgpt.com), [Anthropic] (https: / / www.anthropic.com /? utm _ source = chatgpt.com), [Nvidia] (https: / / www.nvidia.com /? utm _ source = chatgpt.com) og xAI (http: (http: / / www.j.j.com).
Aftalen kommer som AI industrien står over for stigende kontrol over, om mere autonome systemer kan udvikles sikkert, mens virksomheder race til at frigive mere dygtige modeller.
Ifølge den tilknyttede presse omfatter den frivillige aftale forpligtelser, der indebærer stærk intern kontrol, uafhængige undersøgelser og tilsyn på bestyrelsesniveau.
Udviklingen kunne forme den næste fase af den globale AI-debat, især fordi USA hidtil har foretrukket en forholdsvis innovativt fokuseret tilgang, mens Europa har bevæget sig i retning af mere omfattende regulering.
AI virksomheder accepterer at politiet selv
Den centrale idé bag aftalen er, at AI virksomheder vil tage større ansvar for at vurdere de risici, der skabes af deres egne systemer.
Aftalen opfordrer til interne sikkerhedsprocedurer samt eksterne revisioner, der skal give yderligere undersøgelse af stadig stærkere AI-modeller.
Trump beskrev aftalen som moralsk bindende og ikke som et traditionelt lovgivningsmandat.
Reuters rapporterede, at administrationen også overvejer at oprette et 10 medlem udvalg til at overvåge udviklingen i hele AI industrien. Nærmere oplysninger om udvalget, herunder dets potentielle autoritet og medlemskab, er endnu ikke afsluttet.
House Speaker Mike Johnson separat bekræftet, at AI industrien ledere havde underskrevet en aftale om teknologiske standarder under Det Hvide Hus møde.
For Silicon Valley kunne den frivillige tilgang være et alternativ til mere restriktiv forbundslovgivning.
For kritikere er spørgsmålet imidlertid, om virksomheder, der udvikler teknologien, effektivt kan regulere sig selv, samtidig med at de konkurrerer om kunder, investeringer og teknologisk lederskab.
Google, Meta og andre AI-ledere deltage i samtaler
Flere af de mest indflydelsesrige personer inden for teknologi deltog i drøftelserne.
Sundar Pichai og Mark Zuckerberg var blandt de ledere, der var involveret, mens virksomheder i centrum af den generative AI boom var også repræsenteret.
Aftalen når frem til et usædvanligt følsomt øjeblik for industrien.
AI-modeller bliver i stand til at udføre stadig mere komplekse opgaver med mindre direkte menneskelig overvågning. Den hurtige udvikling af AI-agenter, systemer, der er i stand til at udføre sekvenser af handlinger i stedet for blot at besvare spørgsmål, har intensiveret bekymringer om sikkerhed og kontrol.
Forskere fra førende AI laboratorier har også offentligt advaret om hastigheden af udviklingen.
Reuters rapporterede den 29. september, at nuværende og tidligere forskere fra OpenAI og Google DeepMind havde rejst bekymringer om virksomheder, der forfølger systemer, der er i stand til at forbedre deres egne evner, mens sikkerhedsforanstaltninger kæmper for at holde trit.
Disse bekymringer spænder fra jobforstyrrelser og cybersecurity trusler til langt mere alvorlige scenarier involverer AI-systemer opfører sig på måder, deres udviklere ikke havde til hensigt.
OpenAI satte en model på pause over sikkerhedsproblemer
En detalje fra Det Hvide Hus samling viste, hvor alvorligt nogle laboratorier behandler problemet.
OpenAI administrerende DIREKTØR Sam Altman sagde, at hans virksomhed havde sat en model på pause på grund af sikkerhedsmæssige bekymringer, ifølge Associated Press.
Oplysningen kommer som AI-virksomheder i stigende grad teste avancerede modeller før offentlig implementering for at afgøre, om de kunne misbruges eller opføre sig uventet.
Samtidig står industrien over for et enormt kommercielt pres for at komme hurtigt i gang.
OpenAI, Google, Anthropic, Meta og andre virksomheder bruger stærkt på computing infrastruktur og konkurrerer om at opbygge stadig mere dygtige AI-systemer.
Det skaber en vanskelig balance mellem teknologisk hastighed og sikkerhed.
Nvidia lancerer teknologi designet til at stoppe rogue AI-agenter
Den nye aftale følger også en større AI sikkerhed meddelelse fra Nvidia.
Den 28. september, Nvidia indført sin Open Agent Safety Platform, et sikkerhedssystem, der har til formål at forhindre autonome AI-agenter i at udføre uautoriserede handlinger.
Platformen omfatter teknologi, der kontrollerer, hvad en AI agent er tilladt at gøre, og en anden komponent i stand til at overvåge mistænkelig aktivitet og karantæne potentielt farlig adfærd.
Mere end 100 organisationer bruger allerede teknologien ifølge Associated Press.
Nvidia CEO Jensen Huang har argumenteret for, at AI sikkerhed kan behandles dels som en teknisk udfordring, med stærkere software beskyttelse giver grænser omkring stadig mere autonome systemer.
Washington vejer en anden tilgang end Europa
Debatten fremhæver også en voksende forskel mellem amerikanske og europæiske tilgange til kunstig intelligens.
Trump administrationen har gentagne gange understreget opretholdelse af amerikansk teknologisk lederskab og undgå begrænsninger, som den mener kunne bremse innovation.
Det Hvide Hus AI handlingsplan beskriver lederskab i kunstig intelligens som en national sikkerhed prioritet og hævder, at USA skal forblive foran globale konkurrenter.
De europæiske tilsynsmyndigheder har valgt en mere interventionistisk tilgang.
På samme dag som Det Hvide Hus AI møde, Google udfordrede Den Europæiske Union regulatoriske ordrer, der kræver, at det at give større adgang til visse tjenester for AI-udviklere og konkurrerende søgemaskiner.
Google hævder, at kravene kan afsløre følsomme brugeroplysninger, mens Europa-Kommissionen fastholder, at passende beskyttelse af privatlivets fred er inkluderet.
Tvisten viser, hvordan regeringerne kæmper for at afbalancere konkurrence, privatlivets fred, innovation og sikkerhed som AI bliver indlejret på tværs af den globale økonomi.
Den næste kamp om AI-regulering
Den frivillige aftale ikke løse det større spørgsmål om, hvorvidt bindende føderale AI regulering i sidste ende vil være påkrævet.
I stedet etablerer det en branchestøttet ramme på et tidspunkt, hvor lovgivere, forskere og teknologivirksomheder diskuterer, hvor hurtigt regeringens tilsyn skal udvikle sig.
Indsatsen er stigende som AI bevæger sig ud over chatbots og i autonome agenter i stand til at interagere med computersystemer, skrive software, udføre forskning og udføre komplicerede digitale opgaver.
For øjeblikket giver Washington teknologiindustrien et betydeligt ansvar for at etablere sikkerhedsforanstaltninger omkring sine egne produkter.
Om frivillige forpligtelser viser sig at være tilstrækkelige, kan blive et af de afgørende teknologipolitiske spørgsmål i de kommende år.



